Audit trail
Nei piani a pagamento, accodare un audit della firma alla fine dei PDF firmati. L'audit registra i dettagli del documento e una cronologia di quando e da dove ciascun destinatario lo ha visualizzato e firmato.
L'audit trail è disponibile nei piani Pro, Team ed Enterprise. Non è incluso nel piano Free.
Cosa si farà
- Abilitare l'audit trail su una richiesta di firma
- Verificare che l'audit trail sia attivo
- Comprendere cosa viene registrato
1. Aggiungere una richiesta di firma al workflow
È necessario configurare prima una richiesta di firma. Consultare Iniziare con le firme elettroniche.
2. Aprire il blocco della richiesta di firma
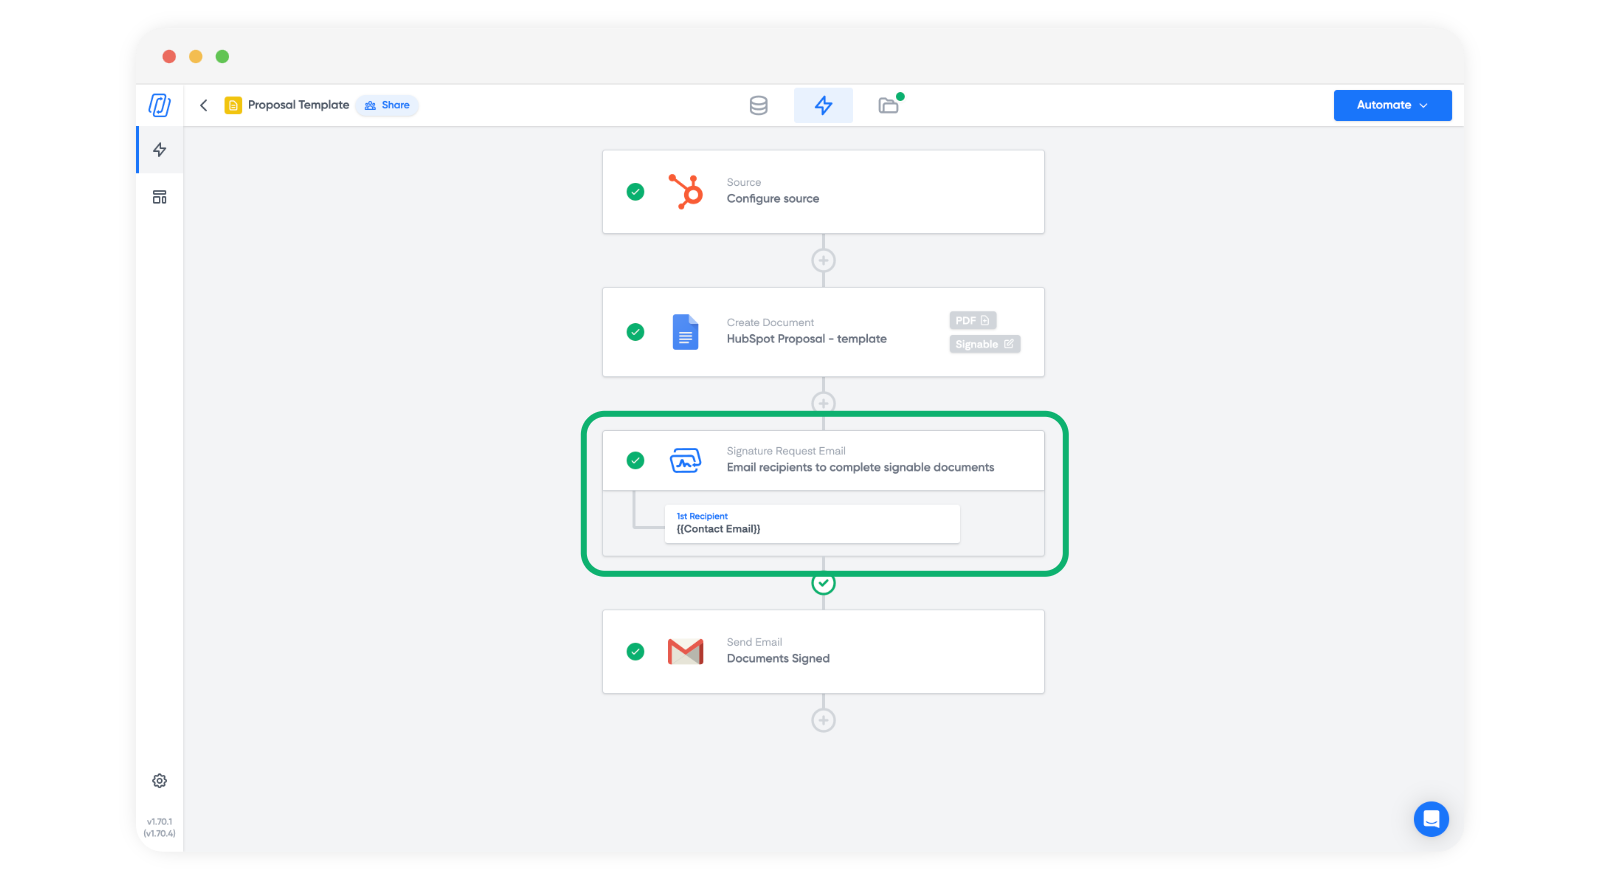
Nel workflow, fare clic sul blocco della richiesta di firma.
3. Abilitare l'audit trail
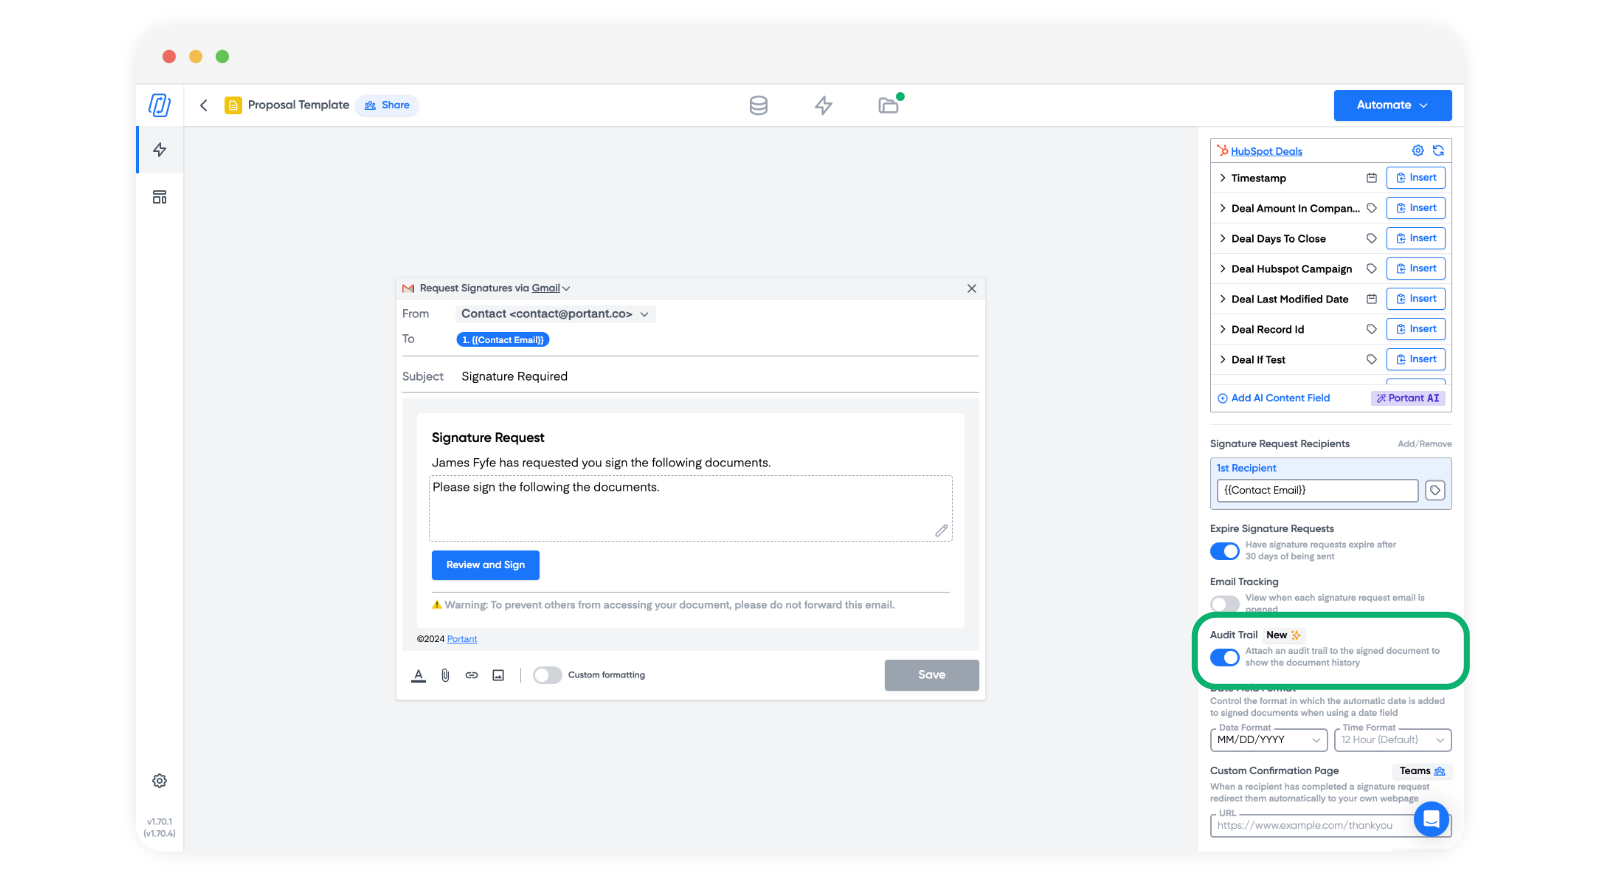
Sul lato destro del blocco, individuare l'interruttore Audit trail (Traccia di audit). È disattivato per impostazione predefinita. Attivarlo per iniziare a includere l'audit trail nei PDF firmati di questo workflow.
Nota: Attivare l'interruttore prima di inviare la richiesta. L'audit trail non può essere aggiunto a un documento già firmato.
L'audit trail funziona anche per i link di firma e per i PDF caricati dalla scheda Signatures. Si sta inviando invece un PDF una tantum? È possibile attivare l'audit trail al momento dell'invio. Consultare Richiesta di firma con caricamento manuale di PDF.
4. Verificare che l'audit trail sia attivo
Eseguire una richiesta di firma di prova tramite il workflow per vedere l'audit trail su un PDF firmato reale.
Come appare l'audit trail
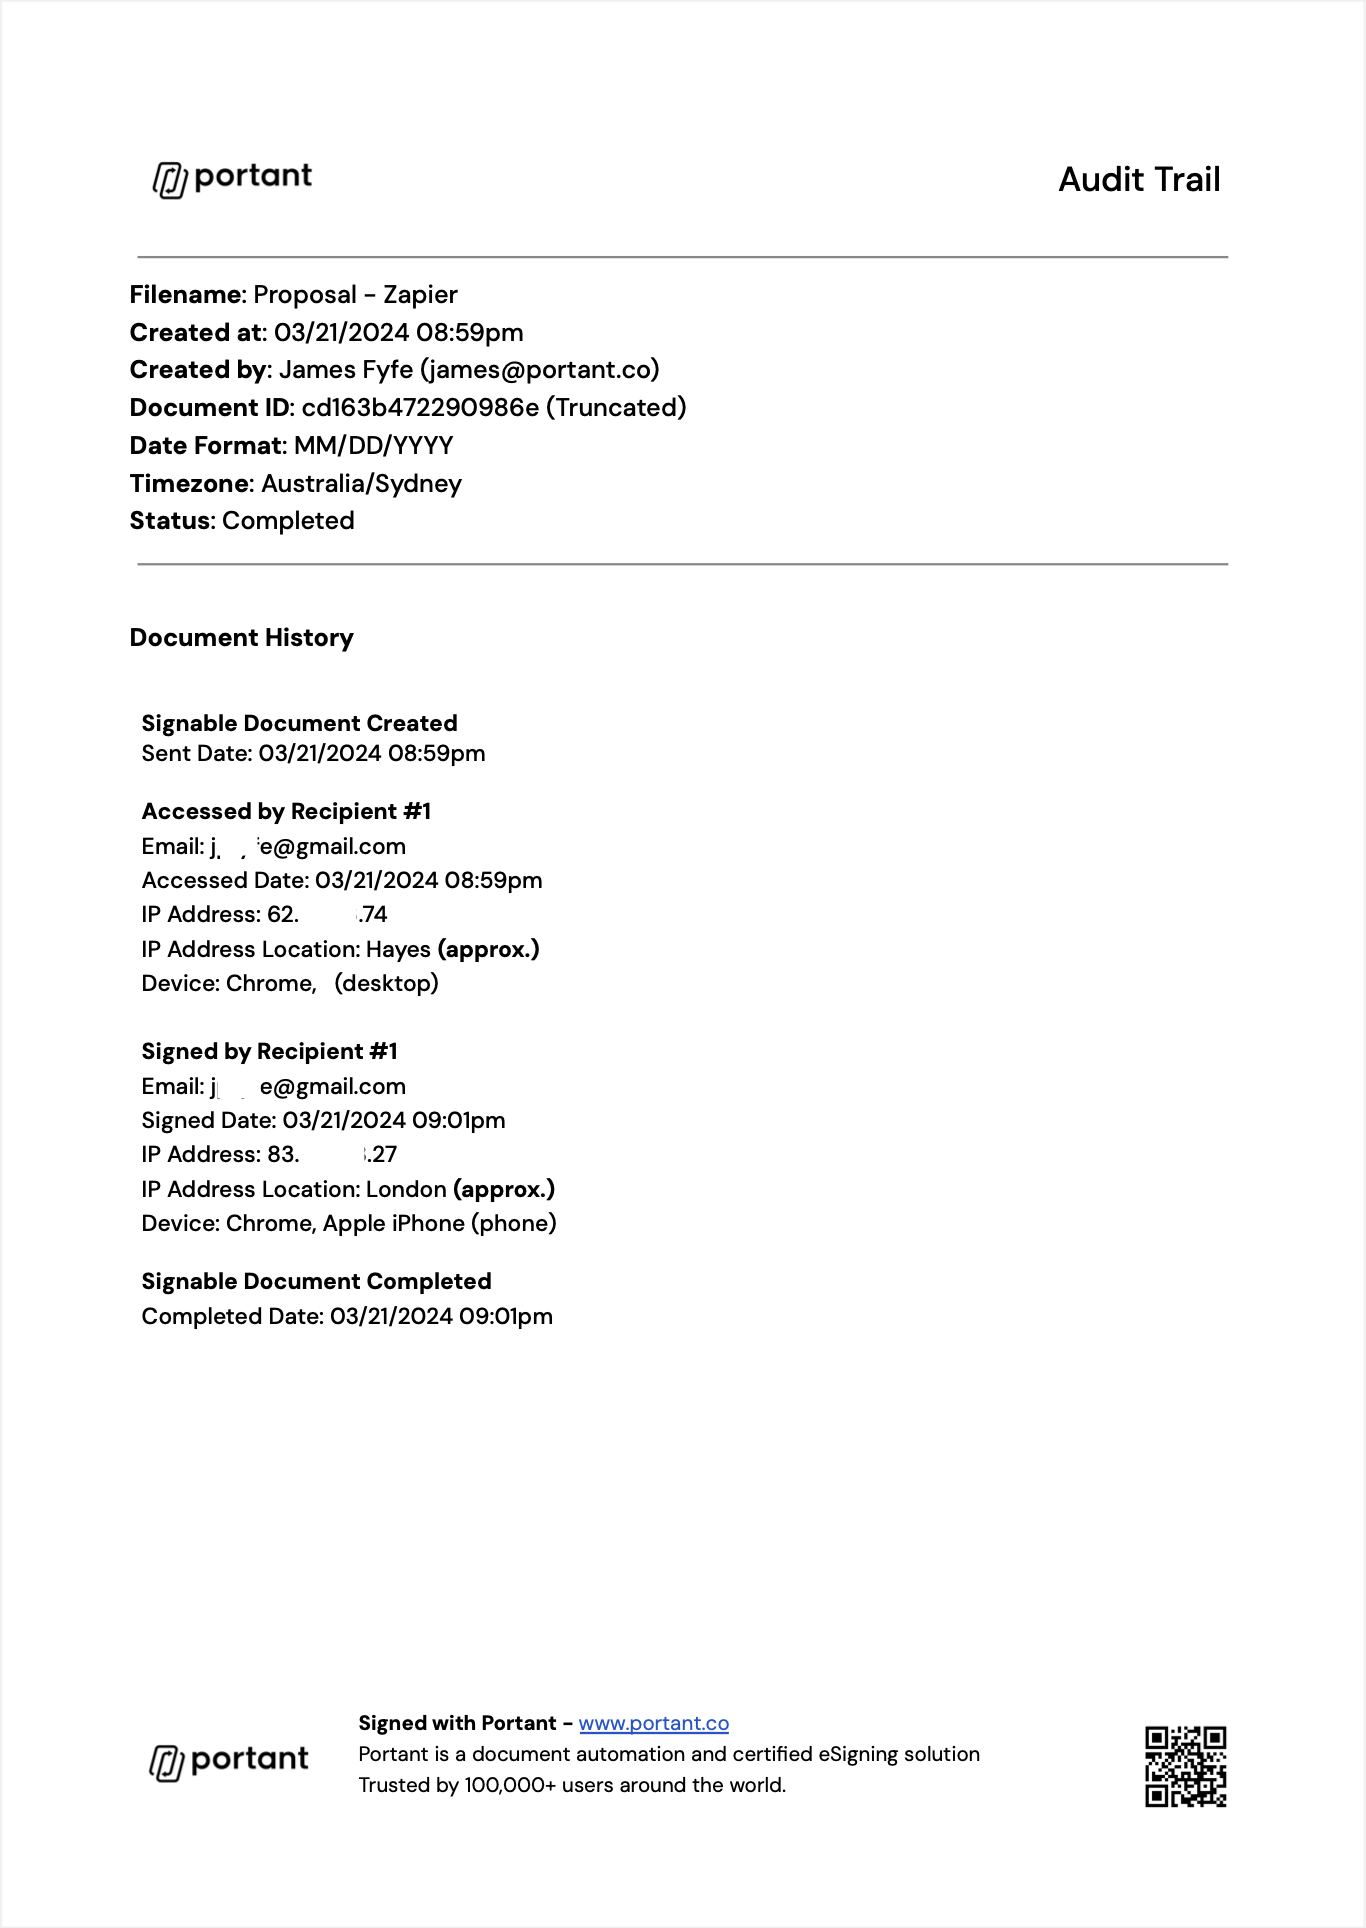
L'audit trail viene aggiunto come sezione supplementare alla fine del documento firmato. Include i dettagli del documento e una cronologia di quando e da dove ciascun destinatario lo ha visualizzato e firmato.
Cosa registra l'audit trail
La pagina di audit trail mostra il nome del file, quando e da chi (nome ed email) è stato creato il documento, l'ID del documento, il formato della data, il fuso orario e lo stato. Elenca quindi la cronologia del documento:
- Quando il documento da firmare è stato creato e inviato.
- Per ciascun destinatario, ogni volta che ha aperto il documento e ogni firma, con la sua email, la data e l'ora, l'indirizzo IP, la posizione approssimativa dell'IP e il dispositivo.
- Quando il documento da firmare è stato completato.
Per i link di firma, il nome e l'email inseriti dal firmatario vengono salvati insieme ai dettagli della firma.
Alcune cose che l'audit trail non fa:
- Non verifica l'identità del firmatario. Chiunque disponga del link di firma può firmare. Se un destinatario inoltra l'email di richiesta, la persona che la riceve può firmare. Inviare le richieste sensibili solo a destinatari di fiducia.
- Non registra una richiesta annullata.
- Riguarda solo la firma. Non è un registro delle attività nell'account Portant.
Ogni PDF firmato viene bloccato e sottoposto a hash. Chiunque può verificare un PDF firmato su sign.portant.co. La verifica conferma soltanto se il file è un documento Portant non modificato. Non mostra chi ha firmato, quando o da dove.
Portant ospita i dati su Google Cloud Platform (GCP). Per sapere come Portant tratta i dati personali, consultare il Data Protection Addendum.
Perché utilizzare un audit trail
- Conservazione della documentazione. Mantiene, all'interno del PDF stesso, una cronologia di quando ciascun destinatario ha aperto e firmato il documento.
- Prova. Se una firma viene messa in discussione, una registrazione di come il documento è stato firmato può essere utile. L'audit trail fornisce tale registrazione. Non modifica la forma giuridica della firma.
- Risoluzione delle controversie. Fornisce una registrazione da condividere con le altre parti in caso di dubbi successivi. Quando si attivano le ricevute di firma, ogni firmatario riceve anche una copia del PDF firmato.
Valore giuridico
Ai sensi delle norme eIDAS dell'UE e del Regno Unito, le firme Portant sono firme elettroniche semplici (SES). Portant non fornisce firme elettroniche avanzate (AES) o qualificate (QES). Negli Stati Uniti, l'E-SIGN Act (15 U.S.C. 7001(a)) stabilisce che a una firma non possono essere negati effetti giuridici per il solo motivo della sua forma elettronica. L'attivazione dell'audit trail non modifica nulla di tutto ciò.
In ogni flusso di firma, prima di firmare il firmatario spunta "I understand that this is a legal representation of my signature" (Sono consapevole che questa è una rappresentazione legale della mia firma). Questo conferma la sua intenzione di firmare. Non costituisce il consenso del consumatore ai sensi dell'E-SIGN Act (15 U.S.C. 7001(c)). Portant non fornisce un flusso di consenso e informativa per il consumatore, quindi, dove si applica la normativa statunitense a tutela dei consumatori, occorre fornire personalmente tali informative e ottenere il consenso.
Alcuni documenti sono esclusi da queste leggi o richiedono una forma di firma diversa. Negli Stati Uniti, l'E-SIGN Act (15 U.S.C. 7003) non si applica a:
- Testamenti, codicilli e trust testamentari
- Adozioni, divorzi e altre questioni di diritto di famiglia
- La maggior parte dei documenti disciplinati dallo Uniform Commercial Code, a eccezione delle vendite e delle locazioni di beni (Articles 2 and 2A)
- Ordinanze, notifiche e atti giudiziari ufficiali
- Avvisi di interruzione dei servizi di pubblica utilità, di inadempimento, pignoramento o sfratto relativi all'abitazione principale, di cessazione di un'assicurazione sanitaria o sulla vita, e di richiamo di prodotti
- Documenti che devono accompagnare materiali pericolosi
Le leggi statali basate sullo Uniform Electronic Transactions Act (UETA), e gli altri paesi, hanno elenchi propri. Consultare Conformità per una panoramica della legge in ciascun paese.
Questa pagina non costituisce consulenza legale. Per documenti regolamentati o di valore elevato, rivolgersi a un avvocato prima di fare affidamento su una firma elettronica.