Trilha de auditoria
Anexe uma auditoria de assinatura ao final dos PDFs assinados nos planos pagos. A auditoria registra detalhes sobre o documento e uma linha do tempo de quando e de onde cada destinatário o visualizou e assinou.
A trilha de auditoria está disponível nos planos Pro, Team e Enterprise. Ela não está incluída no plano Free.
O que você fará
- Ativar a trilha de auditoria em uma solicitação de assinatura
- Confirmar que a trilha de auditoria está ativa
- Entender o que é registrado
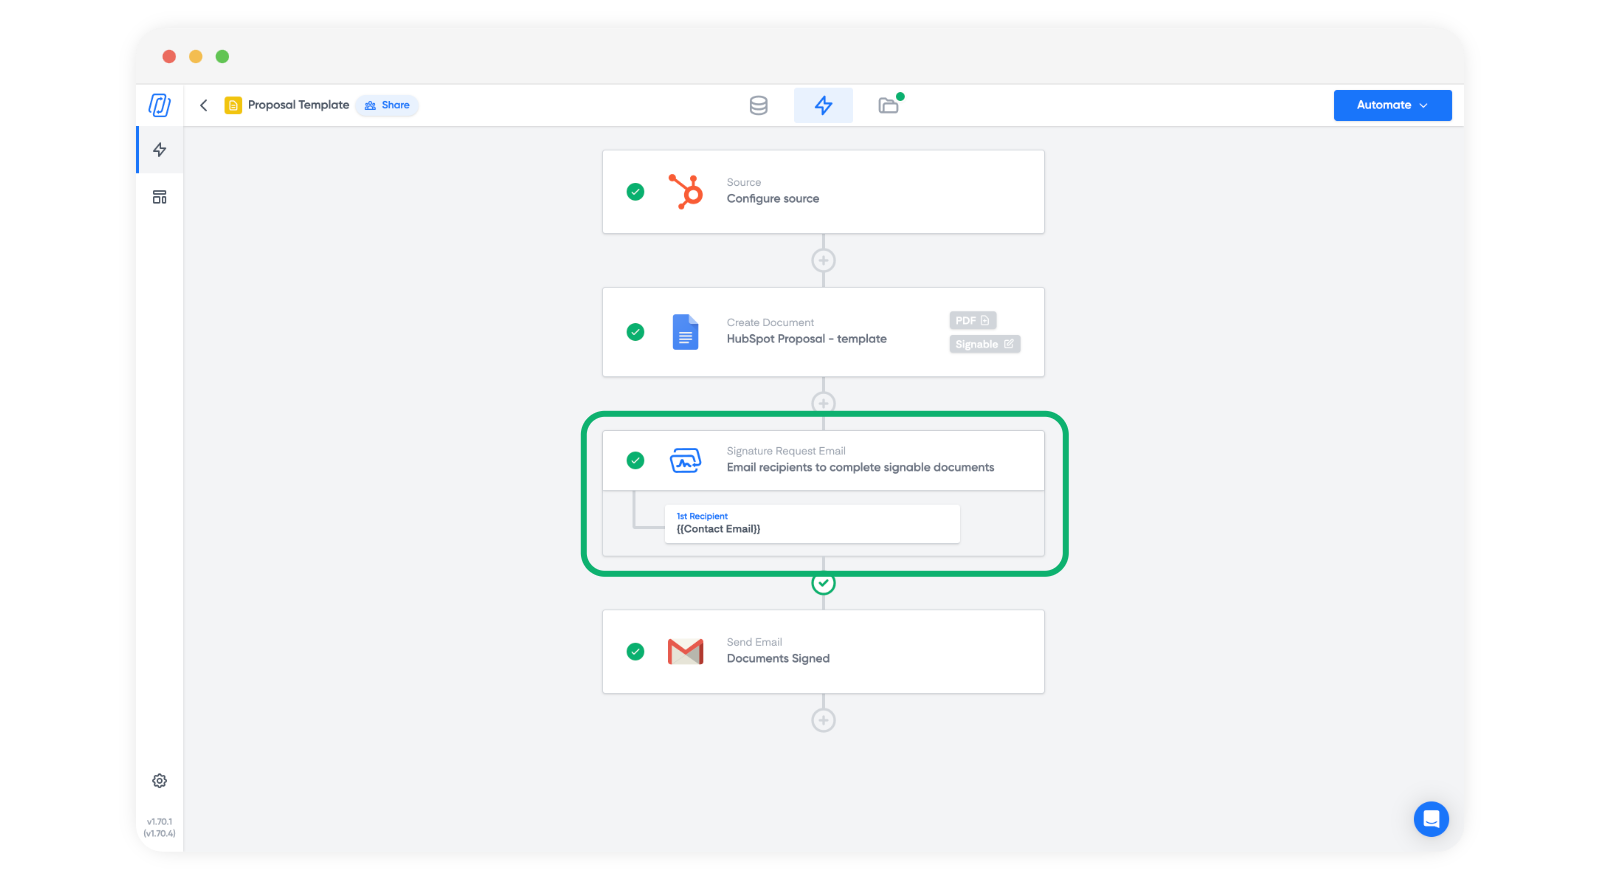
1. Adicione uma solicitação de assinatura ao seu fluxo de trabalho
É necessário ter uma solicitação de assinatura configurada primeiro. Consulte Get started with eSignatures (Primeiros passos com assinaturas eletrônicas).
2. Abra o bloco de solicitação de assinatura
No seu fluxo de trabalho, clique no bloco de solicitação de assinatura.
3. Ative a trilha de auditoria
No lado direito do bloco, localize a opção Audit trail (Trilha de auditoria). Ela vem desativada por padrão. Ative-a para começar a incluir a trilha de auditoria nos PDFs assinados deste fluxo de trabalho.
Observação: Ative a opção antes de enviar a solicitação. A trilha de auditoria não pode ser adicionada a um documento que já foi assinado.
A trilha de auditoria também funciona para links de assinatura e para PDFs que você carrega na guia Signatures. Vai enviar um PDF avulso? Você pode ativar a trilha de auditoria ao enviá-lo. Consulte Manual PDF upload signature request (Solicitação de assinatura com upload manual de PDF).
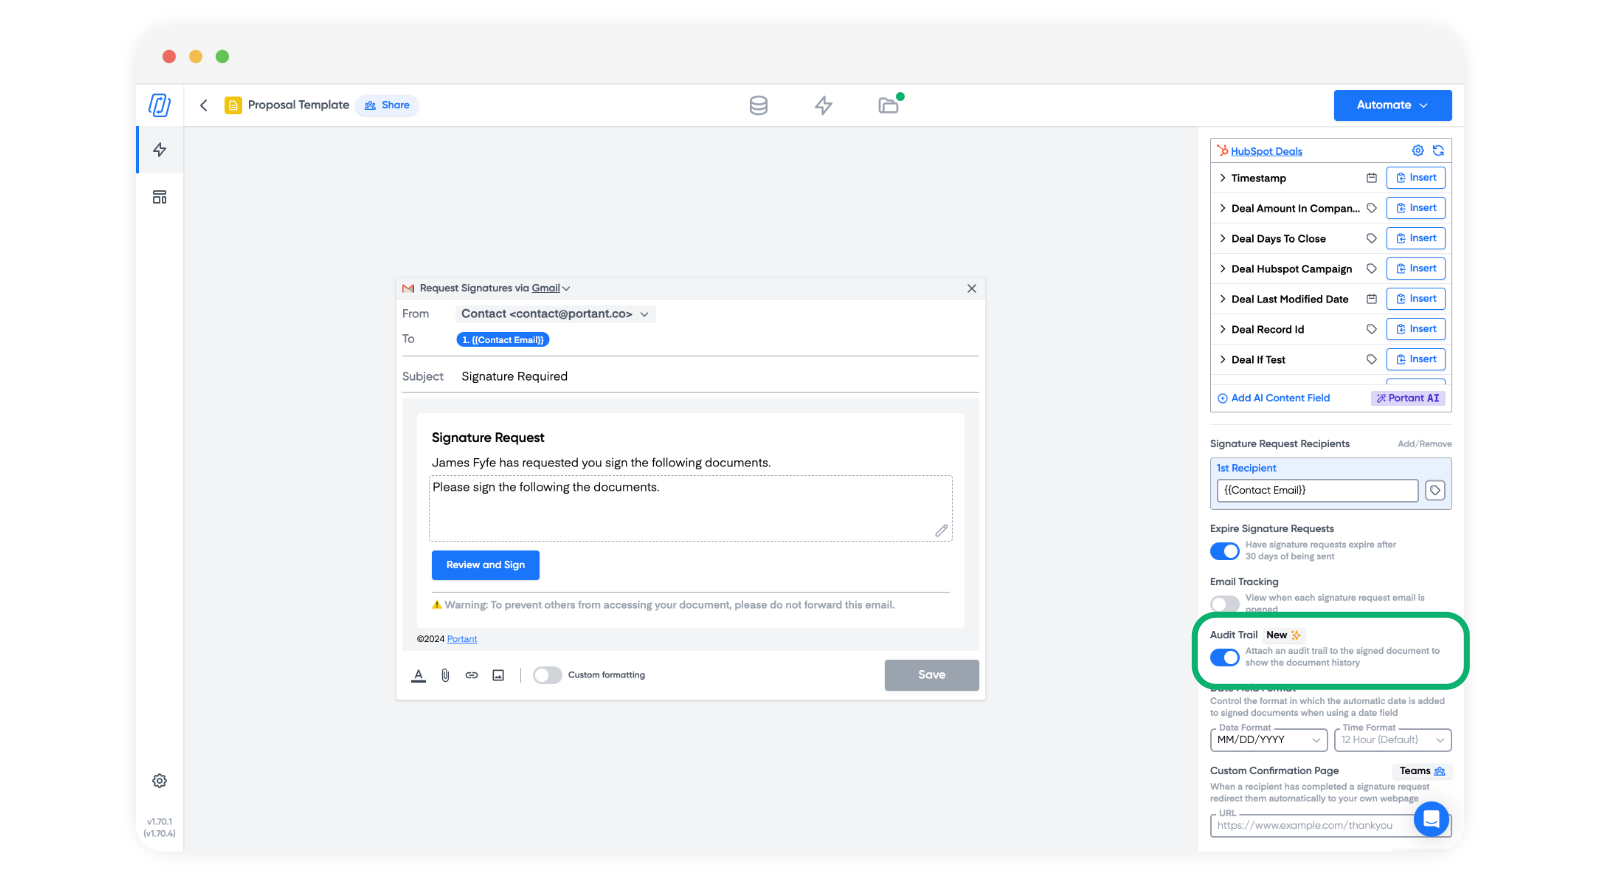
4. Confirme que a trilha de auditoria está ativa
Execute uma solicitação de assinatura de teste pelo fluxo de trabalho para ver a trilha de auditoria em um PDF assinado real.
Como a trilha de auditoria é exibida
A trilha de auditoria é adicionada como uma seção extra ao final do documento assinado. Ela inclui detalhes sobre o documento e uma linha do tempo de quando e de onde cada destinatário o visualizou e assinou.
O que a trilha de auditoria registra
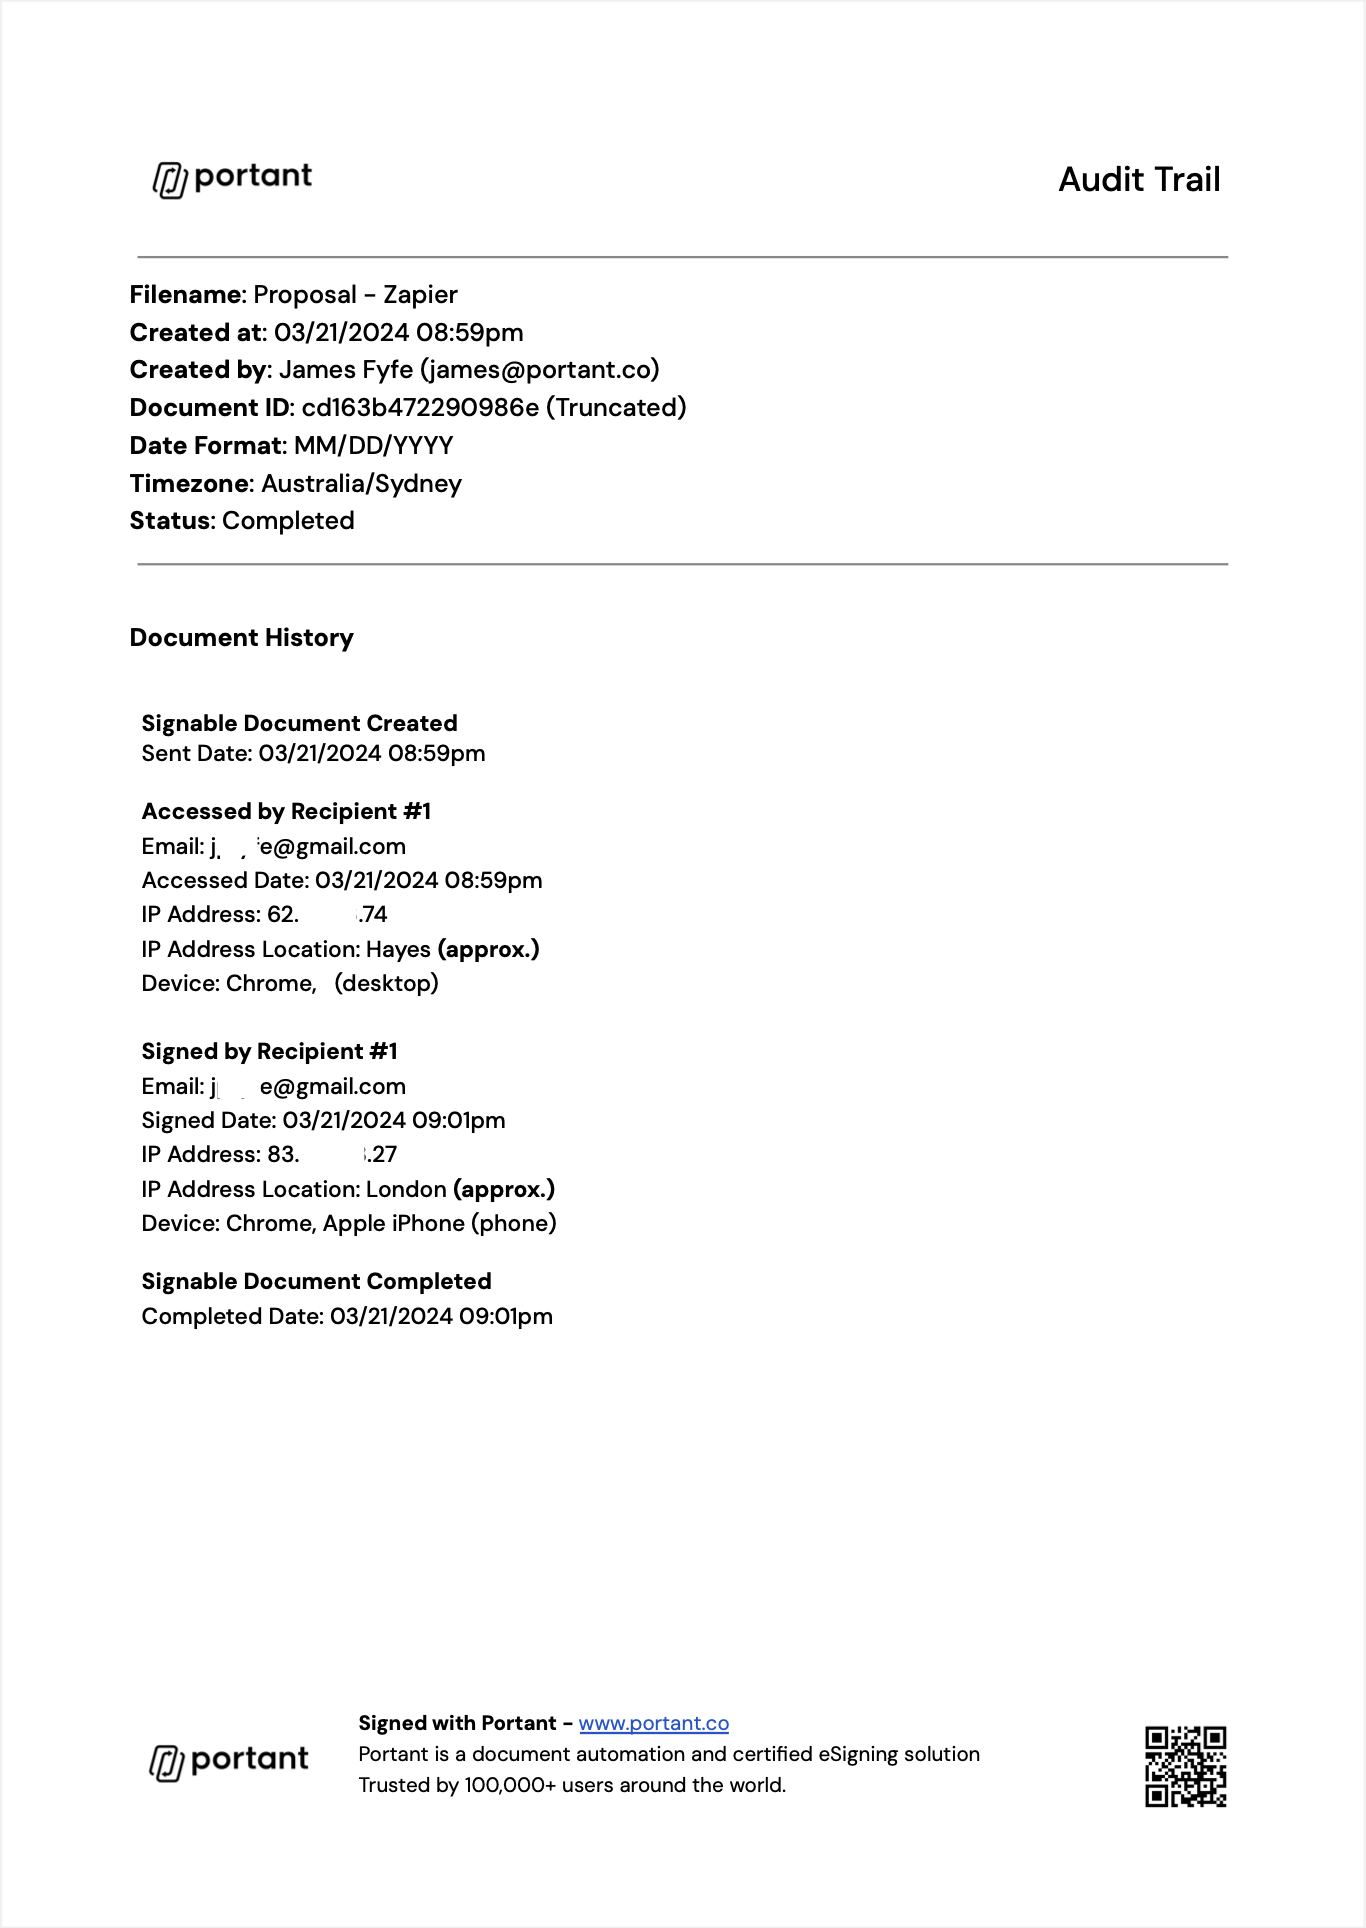
A página da trilha de auditoria mostra o nome do arquivo, quando e por quem (nome e e-mail) o documento foi criado, o ID do documento, o formato de data, o fuso horário e o status. Em seguida, lista o histórico do documento:
- Quando o documento para assinatura foi criado e enviado.
- Para cada destinatário, cada vez que ele abriu o documento e cada assinatura, com seu e-mail, a data e a hora, o endereço IP, a localização aproximada do IP e o dispositivo.
- Quando o documento para assinatura foi concluído.
Nos links de assinatura, o nome e o e-mail que o signatário informa são salvos com os detalhes da assinatura.
Algumas coisas que a trilha de auditoria não faz:
- Ela não verifica quem é o signatário. Qualquer pessoa que tenha o link de assinatura pode assinar. Se um destinatário encaminhar o e-mail de solicitação, a pessoa que o receber poderá assinar. Envie solicitações sensíveis apenas a destinatários de sua confiança.
- Ela não registra uma solicitação cancelada.
- Ela abrange apenas a assinatura. Não é um registro das atividades na sua conta do Portant.
Cada PDF assinado é bloqueado e recebe um hash. Qualquer pessoa pode verificar um PDF assinado em sign.portant.co. A verificação confirma apenas se o arquivo é um documento do Portant inalterado. Ela não mostra quem assinou, quando nem de onde.
O Portant hospeda os dados no Google Cloud Platform (GCP). Para saber como o Portant trata dados pessoais, consulte o Adendo de Proteção de Dados.
Por que usar uma trilha de auditoria
- Manutenção de registros. Mantém, dentro do próprio PDF, uma linha do tempo de quando cada destinatário abriu e assinou o documento.
- Prova. Se uma assinatura for questionada, um registro de como o documento foi assinado pode ajudar. A trilha de auditoria oferece esse registro. Ela não altera a forma jurídica da assinatura.
- Resolução de disputas. Oferece um registro para compartilhar com as outras partes caso surjam dúvidas posteriormente. Quando você ativa os comprovantes de assinatura, cada signatário também recebe uma cópia do PDF assinado.
Situação jurídica
Pelas regras do eIDAS da UE e do Reino Unido, as assinaturas do Portant são assinaturas eletrônicas simples (SES). O Portant não oferece assinaturas eletrônicas avançadas (AES) nem qualificadas (QES). Nos EUA, o E-SIGN Act (15 U.S.C. 7001(a)) estabelece que uma assinatura não pode ter seus efeitos jurídicos negados apenas por ser eletrônica. Ativar a trilha de auditoria não altera nada disso.
Em todos os fluxos de assinatura, o signatário marca "I understand that this is a legal representation of my signature" (Entendo que esta é uma representação legal da minha assinatura) antes de assinar. Isso confirma sua intenção de assinar. Não é o consentimento do consumidor previsto no E-SIGN Act (15 U.S.C. 7001(c)). O Portant não oferece um fluxo de consentimento e divulgação ao consumidor; portanto, quando a legislação de consumo dos EUA se aplicar, você deve fornecer essas divulgações e obter o consentimento por conta própria.
Alguns documentos são excluídos dessas leis ou exigem uma forma diferente de assinatura. Nos EUA, o E-SIGN Act (15 U.S.C. 7003) não se aplica a:
- Testamentos, codicilos e trusts testamentários
- Adoção, divórcio e outras questões de direito de família
- A maioria dos registros regidos pelo Uniform Commercial Code, exceto vendas e arrendamentos de bens (Articles 2 e 2A)
- Ordens judiciais, notificações e documentos judiciais oficiais
- Avisos de corte de serviços públicos, de inadimplência, execução hipotecária ou despejo da residência principal, de cancelamento de seguro de saúde ou de vida e de recall de produtos
- Documentos que devem acompanhar materiais perigosos
As leis estaduais baseadas na Uniform Electronic Transactions Act (UETA), e outros países, têm suas próprias listas. Consulte Compliance (Conformidade) para ter uma visão geral da legislação de cada país.
Esta página não é aconselhamento jurídico. Para documentos regulamentados ou de alto valor, consulte um advogado antes de confiar em uma assinatura eletrônica.